 Tierra Colorada Noticias
Ciberseguridad en la góndola: cómo un ataque remoto arruinó mercadería en supermercados de Francia
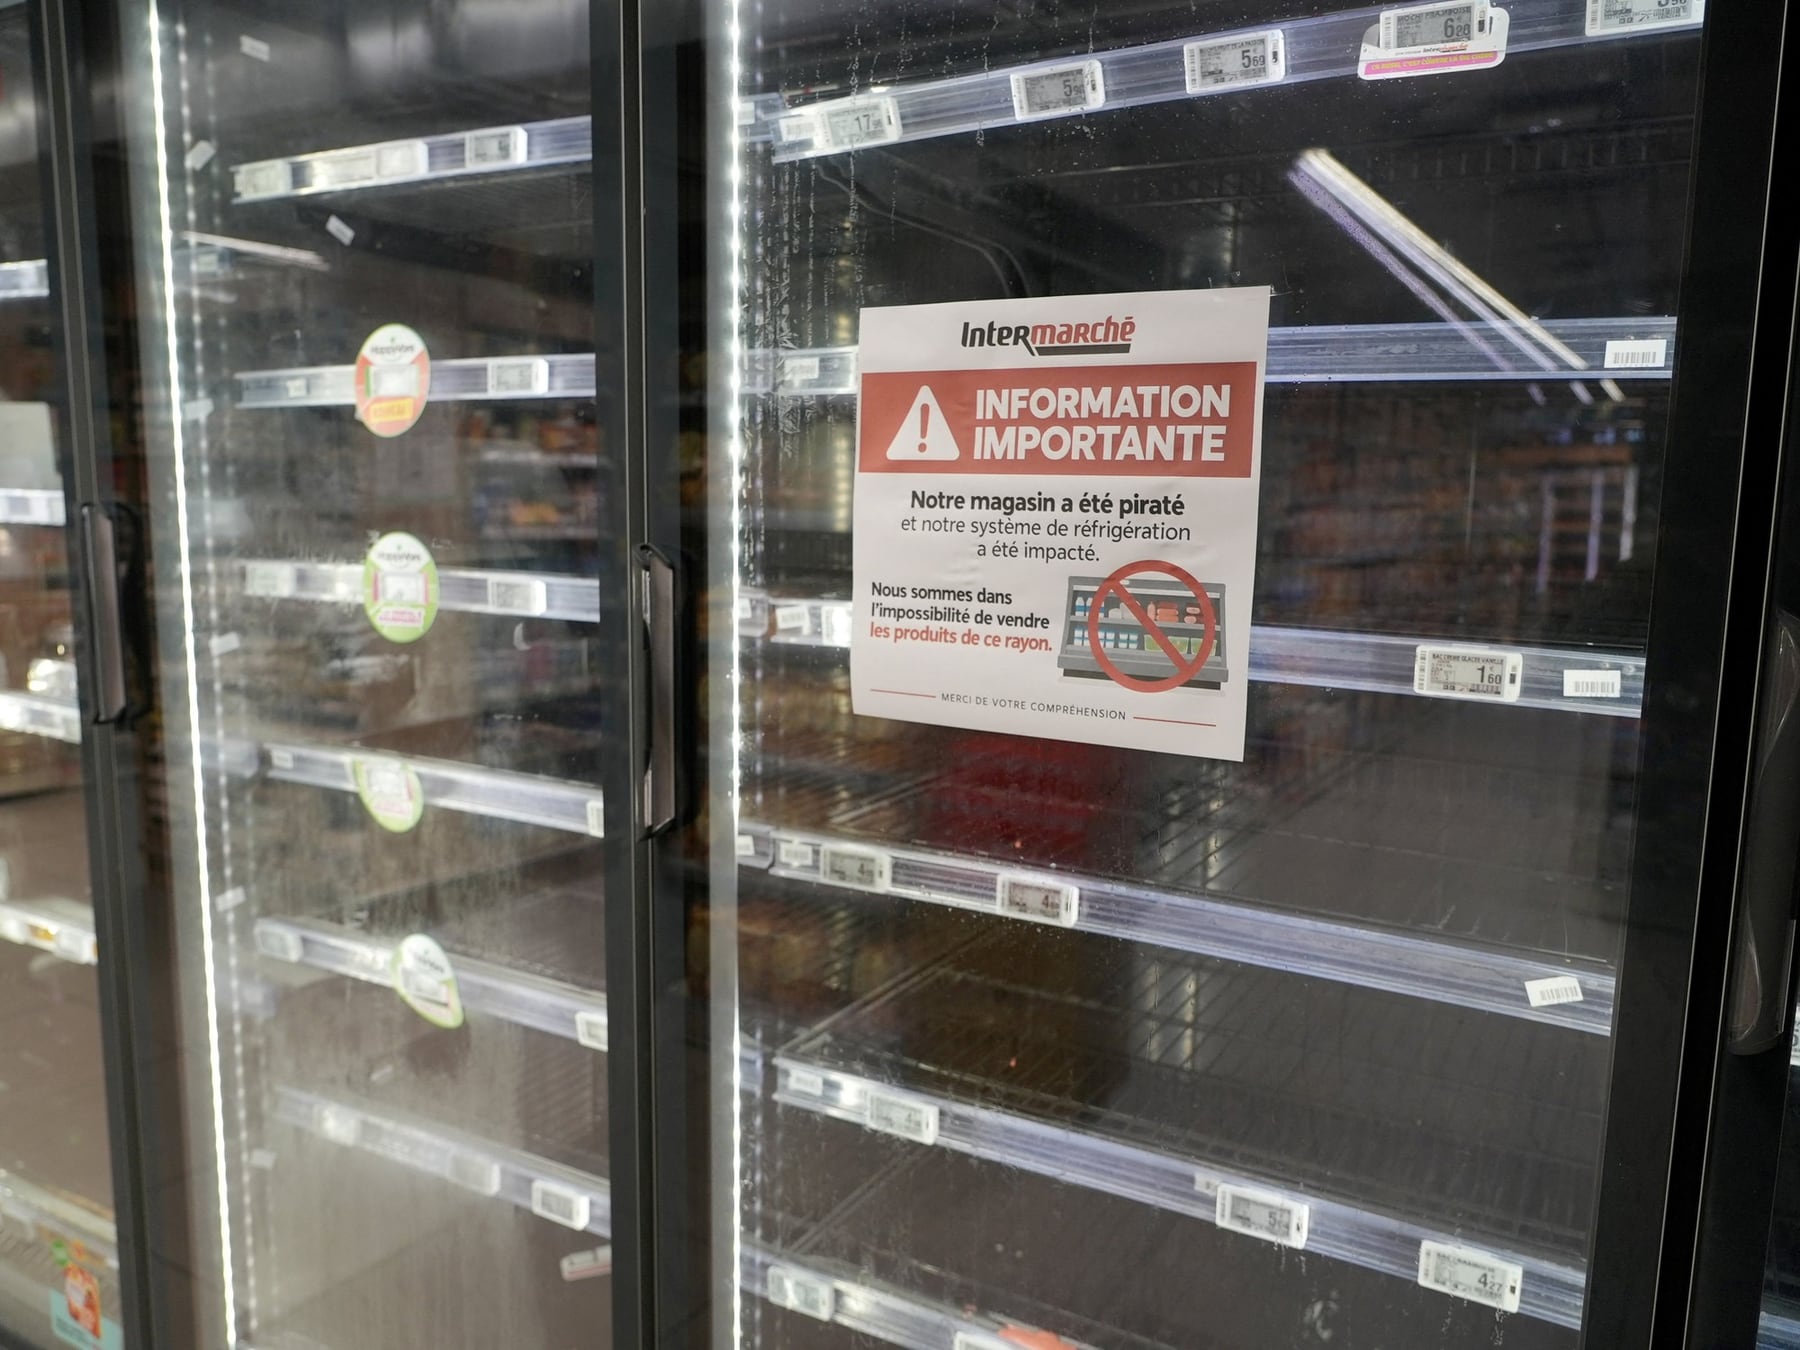
Imagine que la leche que saca del estante estuvo toda la noche a 50 grados sin que nadie lo notara. Eso fue lo que pasó en Francia: piratas informáticos ingresaron en los controladores de refrigeración de al menos 350 supermercados y modificaron la temperatura a distancia. No hicieron falta barras de hierro ni entramados de película: el golpe fue por internet.
Qué se rompió
Las heladeras y cámaras frigoríficas modernas llevan pequeñas computadoras embebidas que permiten supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central. Una cadena con decenas de locales detecta fallas y ajusta parámetros sin enviar técnicos a cada sucursal. Esa misma comodidad operativa fue, en este caso, la puerta de entrada.
Los controladores comprometidos son de Danfoss, fabricante danés especializado en refrigeración y automatización industrial. La empresa reconoció que varios equipos corrían versiones antiguas de su firmware, algunas ya sin soporte. Al momento del incidente, la herramienta de búsqueda Shodan mostraba cerca de 4.500 interfaces de Danfoss accesibles desde la red pública, aunque no todas eran vulnerables.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. Para ingresar hace falta una vulnerabilidad concreta, credenciales filtradas o una configuración insegura. En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña.”Braian Arroyo, especialista en ciberinteligencia
- El atacante detecta controladores de refrigeración expuestos en internet.
- Aprovecha una falla documentada, credenciales filtradas o una configuración insegura para ingresar al sistema.
- Modifica a distancia parámetros como temperatura, ciclos de descongelamiento o alarmas.
- Los cambios elevan la temperatura de manera progresiva hasta arruinar la mercadería.
- En algunos equipos, la falla eléctrica o térmica derivó en focos de incendio.
Qué hacer del lado del usuario y de la empresa
Piense en una colonia de edificios con una caldera central. Si la caldera tiene una cerradura vieja, cualquiera que estudie el modelo puede abrirla y cambiar la temperatura del agua. Con las heleras de un supermercado pasa lo mismo: el problema no es el electrodoméstico, sino el cerebro digital que lo gobierna.
El equipo Team82 de la empresa Claroty halló vulnerabilidades en el modelo Danfoss AK-SM 800A que permitían eludir la autenticación y ejecutar instrucciones remotas. Danfoss publicó actualizaciones, pero las autoridades francesas todavía no confirmaron que hayan sido el vector exacto. Lo concreto: había equipos sin parchar y quedaron a merced de quien supiera dónde mirar.
La recomendación técnica es directa. Mantener el firmware al día, segmentar la red para que los controladores no queden visibles desde internet, cambiar credenciales por defecto y monitorear parámetros físicos como temperatura y consumo eléctrico, porque son los indicadores que delatan una intrusión aun cuando el sistema no dé aviso. La pregunta es cuándo van a empezar a tomarse en serio la seguridad de los equipos que dan soporte a la comida que termina en nuestra mesa.
Comentarios
0Todavía no hay comentarios. Sé el primero.